大赛练习 作者: aixiaxue 时间: 2026-10-07 分类: 华为-中型网络安装与调试学习任务 阅读 82次 #Windows 模块 ##1、创建实例 所有虚拟机:密码均为 2026Netw@rk 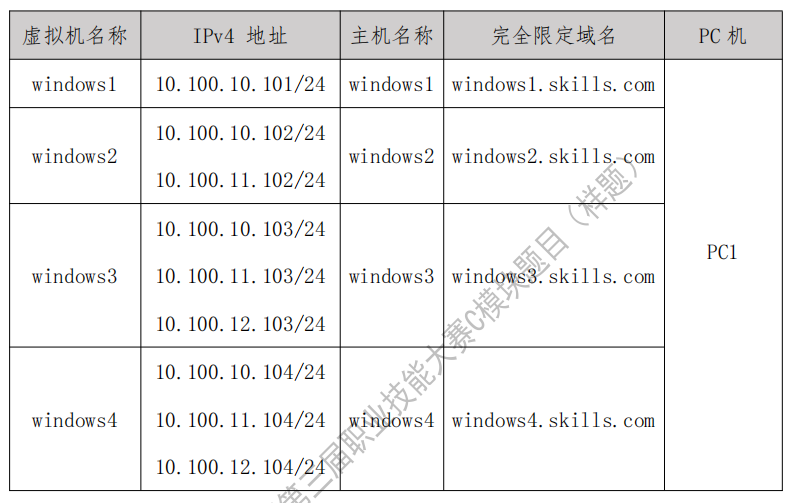 ##2、链路聚合服务 windows2 添加安装一块网卡,第一块网卡和第二块网卡为提供链路聚合网卡,完成链路聚合操作,组名为 “AxgNic2”,成组模式为“静态成组”,负载均衡模式为“地址哈希”,为主域和辅助域之间的传输提升速度。 ##3、域服务 配置windows1为skills.com域控制器:安装dns服务、dns正反向区域在 active directory 中存储,负责该域的正反向域名解析。 配置windows2位skills.com辅助域控制器。 把 其 他 Windows 主 机 加 入 到 skills.com 域 。 所 有 windows 主 机 ( 含 域 控 制 器 ) 用skills\administrator 身份登录。 对windows1 的 skills. com,区域中的 dnss 主机记录提供完整性验证,来保证数据在传输的过程中不被篡改。 在windows1分发skills.lan 区域的 DNSKEY 签名,来保证数据来自正确的名称服务器。 ##4、CA服务 在 Windows1 上安装证书服务,为所有 Windows 主机颁发证书,证书颁发机构有效期为 10 年,证书颁发机构的公用名为 ca.skills.com。复制“计算机”证书模板,名称为“计算机副本”。创建一张证书给所有 Windows 主机使用,证书友好名称为 ssl,证书信息:证书有效期=5 年,公用名=skills.com,使用这可选名称=*.skills.com 和 skills.com。浏览器访问 https 网站是,不出险证书警告信息。 在 Windows1 上新建名称为 manager、dev、sale 的 3 个组织单元;每个组织单元内新建与组织单元同名的全局安全组;每个组内 20 个用户:行政部 manager01-manager20、开发部dev01-dev20、销售部 sale01-sale20,不能修改其口令,密码永不过期,只允许每周工作日9:00-17:00 能登陆。 ##5、域策略维护 添加防火墙入站规则,名称为icmpv4,启用任意IP地址的icmpv4回显请求。 windows2和windows4之间通信采用ipsec安全策略,利用windows1颁发的计算机证书验证。 允许 manager 组本地登录城控制器,允许 manager00 用户远程登录到城控例器;拒绝 dev组从网络访问域控制器。 登录时不星示上次登录,不显示用户名,无须按ctrl+alt+del。 登录计算机时,在桌面新建名称为 vcsc 的快捷方式,目标为 htts: //www. vcsc.org.cn快捷键为 ctrl+shift+f6。 为正在登录此计算机的所有用户设置漫游配置文件路径为windows1 的C:\profiles,每个用户提供单独的配置文件文件夹。 ##6、文件共享 在windows1的C分区划分2GB 的空间,创建 NTFS分区,驱动器号为d:创建用户主目录共享文件夹:本地目录为 D:\share\home,共享名为home,允许所有域用户完全控制。在本目录下为所有用户添加一个以用户名命名的文件夹,该文件夹将设置为所有域用户的 home回录,用户登录计算机成功后,自动映射挂载到h卷。禁止用户在该共享文件中创建“*.exe”文件,文件组名和模板名为my。 创建目录D:\share \work,共享名为work,仅 manager 组和Administrator 组有完全控例的安全权限和共享权限,其他认证用户有读取执行的安全权限和共享权限。在 AD DS 中发布该共享。 ##7、DFS服务 在windows3-windows4的C分区分别划分2GB的空间,创建NTFS主分区,驱动器号为 D 配置 windows3为 DFS服务器,命名空间为dfsroot,文件夹为pictures,存储在D:\dfs; 实现和windows4的 D:\pics 和 windows5的D:\images 同步 ##8、FTP服务 把 windows3 配置为 ftp 服务器,ftp 站点名称为 ftp,站点绑定本机IP地址,站点根目录为 C:\ftp 站点通过 activedirectory 隔离用户,用户目录为 C:\ftp,用户目录名 称与用户名相同,使用 dev00 和 dev01 测试 设置 ftp 最大客户端连接数为 1000,控制通道超时时间为 3分钟,数据通道超时时间为 1 分钟 ##9、DHCP服务 配置 windows3 和 windows4 为 DHCP 服务器,只绑定该主机的 ipv4 地址, DHCP ipv4 的作用域名称为 SKILLS,地址范围为10.100.10.200-210,租約期 3 小时,网关为 10.100.10.2,dns 为10.100.10.101 和 10.100.10.102, DNS 域名为 skills.com 两台 DHCP 服务器实现故障转移,故障转移关系名称为skills,最长客户故障期为 2小时,模式为“负载平衡”,负戴平衡比例各为 50%,状态切换问隔 1 小时,启用消息验证,共享机密为Key-1122 ##10、打印服务 在 Windows1 上安装打印机,驱动程序为“Ms Publisher Color Printer”,名称和共享名称均为“printer”;在域中发布共享;使用组策略部署在“Default Domain Policy”的计算机。 在 Windows1 上配置网页打印机,实现使用 print.skills.com 访问能看到网页打印机,站点名称为 print,仅允许通过 ssl 访问,客户端访问时,必需有 ssl 证书。通过windows2进行验证 ##11、iSCSI服务 在 Windows2 上添加 2 块 10G 的硬盘,并创建 raid1 卷,盘符标识为 E。 在 Windows2 上安装 ISCSI 目标服务器,并新建 ISCSI 虚拟磁盘存储位置为 E:\iscsi;虚拟磁盘名称分别为 Quorum 何 Files,磁盘大小为动态拓展,分别为 1GB 和 5GB,目标名称为 win。访问服务器为 Windows3 和 Windows4,实行 CHAP 双向认证,Target 认证用户和密码分别为TargetUser 和 TargetSkills39,Initiator 认证用户名和密码分别为 InitUser 和 InitSkills39。目标 iqn名 称 为 iqn.2026-04.com.skills:server , 使 用 iqn 建 立 目 标 。 发 起 程 序 iqn 名 称 分 别 为iqn.2026-04.com.skills:client1 和 iqn.2026-04.com.skills:client2。 在 Windows3 和 Windows4 上安装多路径 I/O,10.100.10.0 和 10.100.11.0 为 MPIO 网络,连接 windows2 的 ISCSI 磁盘,驱动号分别为 M 和 N。 ##12、NLB服务 配置 Windows3 和 Windows4 为 NLB 服务器。Windows3 集群优先级为 10,Windows4集群优先级为 20,集群 IP 地址为 10.100.10.110/24,集群名称为 www.skills.com,采用多播方式。 配置 windows3 为 asp 网站,网站仅支持 dotnet clr v4.0,站点名称为 www,网站的最大连接数为 1000,网站连接超时为 60s,网站的带宽为 100Mbps。http 和 https 绑定 NLB 地址,仅允许使用域名访问,启用 hsts,实现 http 访问自动跳转到 https。 使用 W3C 记录日志,每天创建一个新的日志文件,日志只允许记录日期、时间、客户端 IP 地址、用户名、服务器 IP 地址、服务器端口号,使用本地时间进行文件命名和滚动更新。 共享网页文件、共享网站配置文件和网站日志文件分别存储到 N:\FilesWeb\Contents、N:\FilesWeb\Configs 和 N:\FilesWeb\Logs。网站主页 index.aspx 内容为”信息通信网络运行管理员: #Linux模块 ##1、创建实例 所有密码均为 2026Netw@rk 所有服务均能在重启之后正常使用 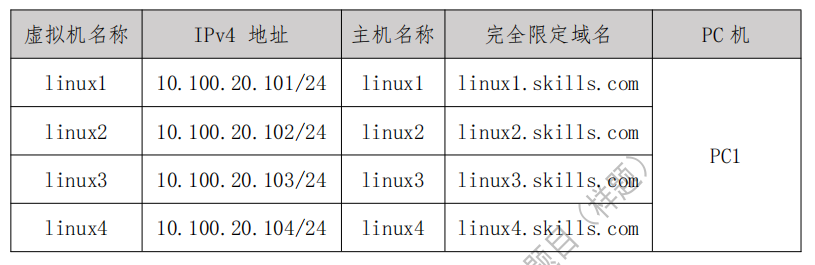 ##2、DNS服务 在 linux1 上配置主 DNS 服务器,为所有 Linux 主机提供 DNS 正反向解析服务。正向区域文件为/var/named/named.skills,反向区域文件为/var/named/named.10 配置 linux1 为时间服务器,用 chrony 为其他所有机器提供时间同步。 配置 linux1 为 CA 服务器,为 linux 主机颁发证书。证书颁发机构有效期 10 年,公用名为 ca.skills.com。申请并颁发一张供所有 Linux 服务器使用的证书。证书信息:有效期=5 年,公用名=skills.com,使用这可选名称=*.skills.com 和 skills.com。存放在需要 ssl 主机的/etc/ssl/skills.crt和/etc/ssl/skills.key。后面涉及到的所有服务均使用 ssl 协议。 在 linux2 上配置辅助 dns 服务器,给 linux1 提供冗余。 ##3、Ansible服务 在 linux1 上安装系统自带的 ansible-core,作为 ansible 控制节点。 linux2-linux4作为 ansible 的受控点。 测试ansible-ping模块 ##4、samba 服务 在 linux3 上创建 user00-user19 等20 个用户;user00村 user01 添 加到 manager 组.user02 和 user03 添加到 dev组。把用户 user00-user03 添加到 samba 用户 配置linux3 为 samba 服务器,建立共享目录/srv/sharesmb,共享名与目录名相同。manager 组用户对sharesmb 共享有读写权限,dev 组对 sharesmb 共享有只读权限;用户对自己新建的文件有完全权限,对其他用户的文件只有读权限,且不能删除别人的文件。在本机用smbclient 命令测试 在 linux4 修改/etc/fstab,使用用户 user00 实现自动挂载 linux3 的sharesmb 共享到/sharesmb ##5、nfs 服务 在 linux3 上,创建用户,用户名为 xiao, uid=2222,gid=2222,家目录为/home/xiaodir 配置 linux3 为 nfs 服务器,目录/srv/sharenfs 的共享要求为:linux 服务器所在网络用户有读写权限,所有用户映射为xiao 配置 linux4 为 nfs 客户端,利用 autofs 按需挂载linux3 上的 /srv/sharenfs 到/sharenfs 目录,挂载成功后在该目录创建 test 目录 ##6、磁盘服务 为 linux2 添加 4 块磁盘,每块磁盘大小为 10GB,使用这四块硬盘创建 raid5卷将块设备名称配置为“/dev/md0”,将最后一个磁盘设置为热备盘,使用创建的raid5 卷创建一个名为”vg0”的 lvm 卷组并创建一个名为”iscsi”的 5GB 逻辑卷。 配置 linux2 为 iscsi 服务器,使用 iscsi 逻辑卷配置为 iSCSI 目标服务器磁盘,为 linux3 和 linux4 提供 ISCSI 服务。目标服务器 iqn 为 iqn.2026-04.com.skills:server,发起程序 iqn 为 iqn.2026-04.com.skills:client1 和 iqn.2026-04.com.skills:client2 ISCSI 实现 discovery dhap 和 session chap 双向认证,Target 认证用户和密码分别为 TargetUser 和 Target@Skills39!,Initiator 认证用户名和密码分别为 InitUser和 Init@Skills39! 配置 linux3 和 linux4 为 iSCSI 客户端,实现开机自动挂载 ISCSI 磁盘到目录:/var/www/html ##7、运维脚本 请在 linux1 中编写/root/pythonfile的脚本。要求创建 100 个用户,每个 用户名用 “user00” 至“user99”,将用户添加到 wheel 组中, 以获得 sudo权限。密码设置为“Passwd123”,设置账户过期时间为 2026 年 5 月 5 日 ##8、mariadb 服务 在 linux2 中安装配置 mariadb 数据库创建数据库 gd_skills_database;在数据库gd_skills_database 中创建表 skills_exam_table,并在表中创建 2 条记录:(zhangsan,2026-3-25,66)和(lisi,2026-4-25,77),表结构定义如下: 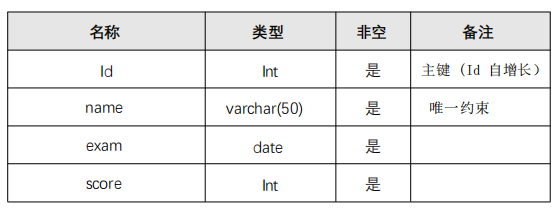 ##9、zabbix服务 在linux4中离线部署zabbix,并添加linux1作为监控机 #汇报模块 将所有项目中的要求进行截图并汇报 标签: none